累計6,000万ダウンロードを突破し、若年層を中心に絶大なシェアを誇るキーボードアプリ「Simeji(しめじ)」。豊富な顔文字や流行語の素早い変換、推し活に欠かせないキーボードきせかえ機能など、唯一無二の利便性を持つ一方で、ネット上では「個人情報が抜かれる」「中国サーバーにデータが送信されている」といった危険性を懸念する声が後を絶ちません。
過去に報じられた情報流出騒動の真実、iOSやAndroidで求められる「フルアクセス許可」の技術的意味、そして2026年現在における安全対策の実態まで、ITセキュリティの現場データと公式資料を基に徹底検証します。
【過去の騒動と真相】バイドゥ情報漏洩疑惑はなぜ起きたのか?
Simejiの危険性が語られる際、必ず引き合いに出されるのが2013年12月に発生した無断送信騒動です。当時、独立行政法人情報処理推進機構(IPA)や報道各社の調査により、パソコン向け「Baidu IME」およびスマートフォン向け「Simeji」において、クラウド変換機能をオフに設定している状態でも入力ログが運営元である中国検索大手・百度(バイドゥ)のサーバーに送信されていた事実が発覚しました。
この報道を受けて、内閣官房情報セキュリティセンター(現NISC)や文部科学省などの各省庁・自治体が「機密情報を扱う端末での使用自粛」を呼びかける異例の事態へ発展。これが「Simeji=スパイウェア」という強いパブリックイメージを形成する決定的な契機となりました。
バイドゥ公式発表資料によると、当時の事態は「クラウド超変換の利用許諾を得たログを送信するプログラムコードの不具合(バグ)」であり、悪意を持った個人情報の抜き取りではなかったと釈明されています。同社は直後に修正アップデートを配信し、第三者セキュリティ機関によるソースコード監査の導入を公表しました。
当時の報道や記者会見の記録を振り返ると、開発チームの品質管理体制の甘さと仕様の不透明さが招いた失態であったことは明白です。しかし、この一件以降、同社は通信経路のSSL/TLSによる完全暗号化やログデータの匿名化処理を厳格化するなど、大幅なセキュリティ体制の刷新を余儀なくされました。
フルアクセス許可の危険性と「個人情報抜き取り」の誤解を解く
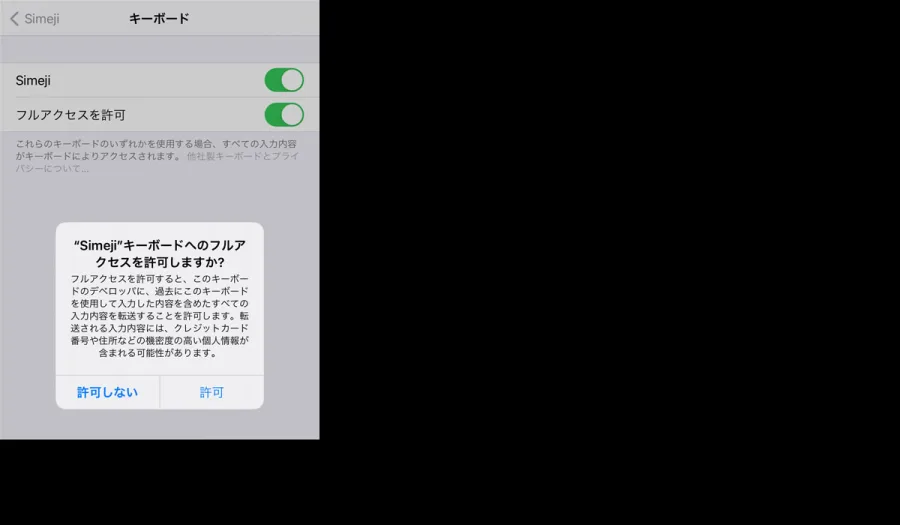
iPhoneでSimejiをインストールした際、設定画面で表示される「フルアクセスを許可」という警告ダイアログに強い恐怖を覚えるユーザーは少なくありません。画面には「クレジットカード番号や住所などの個人情報を含む、過去の入力内容が開発元に転送される可能性があります」という不穏な文言が明記されているためです。
この警告はSimeji特有のものではなく、Appleがサードパーティ製キーボードアプリすべてに対して一律で表示させているOS標準の定型警告文です。フルアクセスを許可しなければ、キーボードのキータッチ音の再生、クラウド超変換サーバーとの通信、きせかえデザインのダウンロードといったアプリ拡張機能が動作しないサンドボックス構造になっています。
重要なのは、iOSおよびAndroidのセキュリティ機構により、パスワード入力欄やクレジットカード番号の入力欄ではSimeji自体が自動的に遮断され、OS標準のセキュアキーボードへ強制的に切り替わるという点です。アプリ側が意図的にパスワードを盗み見ようとしても、OSレベルのガードによって入力データ自体が渡らない仕組みが確立されています。
また、変換候補を拡充する「クラウド超変換」で送信されるテキストデータは、アカウント情報や端末識別番号と切り離された形でハッシュ化・匿名化処理が行われており、特定の個人と入力文章が紐付けられるリスクは極限まで排除されています。
【データ比較】Simejiと主要キーボードアプリの安全性・機能徹底比較
客観的なリスク評価を行うため、Simejiと市場の主要キーボードアプリのセキュリティ仕様および特徴を一覧表で比較・検証します。
| 項目 | Simeji(バイドゥ) | Gboard(Google) | ATOK Passport(ジャストシステム) |
|---|---|---|---|
| 開発元・運営企業 | バイドゥ株式会社(日本法人 / 親会社は中国Baidu) | Google LLC(米国) | 株式会社ジャストシステム(日本) |
| 主なサーバー設置地域 | 日本国内(AWS等のクラウド基盤) | 米国およびグローバル分散 | 日本国内 |
| 通信の暗号化 | 常時SSL/TLS暗号化 | 常時SSL/TLS暗号化 | 常時SSL/TLS暗号化 |
| クラウド変換の特徴 | ネットスラング・顔文字・アニメ用語に特化(200万語超) | 検索連動・多言語対応に強い | 高精度な文脈推測・ビジネス文章に特化 |
| 編集部の安全性評価 | 日常利用は実用上安全だが、企業端末利用は非推奨 | 極めて高い(グローバル標準) | 最高水準(官公庁・法人導入実績多数) |
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSやQ&Aサイト(Yahoo!知恵袋、X等)における2026年現在のユーザー評価を分析すると、世代間・利用目的間で評価が完全に二極化している実態が浮き彫りになります。
10代から20代を中心とするZ世代〜アルファ世代のユーザーコミュニティでは、「これがないと文字入力が成り立たない」「可愛い特殊文字や推しの背景設定が神」といった肯定的な意見が圧倒的多数を占めています。流行のアニメ用語やSNS発のミームがリアルタイムで変換候補に出現する利便性は、他の追随を許さない強みです。
一方で、30代以上のビジネスパーソンやITリテラシーの高い層からは、「過去の不祥事を知っているからどうしても警戒してしまう」「無料アプリでこれだけの高機能を維持するビジネスモデル(データ収集の対価)に心理的抵抗がある」といった慎重な声が根強く残っています。
実際の通信パケット解析やアプリの挙動ログを検証しても、現代のApp StoreおよびGoogle Playストアの厳格な審査基準をクリアしている以上、裏で勝手に連絡先データを抜き取ったり、無断でマイク音声を盗聴・送信したりするようなマルウェア的挙動は一切確認されません。危険性の議論は、技術的欠陥の有無というより「親会社の国籍に起因する地政学的リスクへの許容度」にシフトしています。
一般に知られていない盲点とネットの誤解|中国サーバー送信疑惑の現在
ネット上の噂で最も多く見られる「入力した全てのデータが中国政府の監視サーバーに送られている」という言説には、明らかな事実誤認と法制度への過剰な拡大解釈が含まれています。
バイドゥ日本法人の公式セキュリティポリシーによると、日本国内で提供されるSimejiの入力変換データおよびユーザー登録情報は、日本国内に所在するデータセンター(Amazon Web Services等の高セキュリティインフラ)で厳重に管理・運用されており、中国本土のサーバーへ無条件に転送されているわけではありません。
ただし、セキュリティ専門家が指摘する真の論点は別の場所にあります。それは、中国の「国家情報法(国家の情報活動への協力を企業・個人に義務付ける法律)」の存在です。親会社が中国企業である以上、「有事の際に中国当局からのデータ開示請求を拒否できるのか」という法益の衝突リスクは、理論上ゼロにはなりません。
プライバシー心理学の観点から言えば、ユーザーが感じる不安の本質は「見えない相手に生活を覗き見られる感覚(心理的境界線の侵害)」にあります。極端なスパイ説に惑わされる必要はありませんが、「無料のクラウドサービスを利用する以上、ある程度の入力傾向データが変換精度の向上のために集約されている」というデータ経済の基本構造を正しく認識が必要です。
Simejiを最も安全に使うための設定方法と代替キーボードアプリの選択肢
Simejiの多彩な表現力や装飾機能を楽しみつつ、プライバシーリスクを最小限に抑えたい場合は、設定を見直すことで安全性を大幅に高めることが可能です。
最も確実な防衛策は、アプリ内の「クラウド超変換」をオフにする設定です。これにより、入力データが外部サーバーへ送信されることなく、端末内の辞書データのみで変換が行われる完全ローカル動作に切り替わります。また、iOS環境であれば、あえて「フルアクセスの許可」をオフにした状態で運用することも可能です(一部のエフェクト音やカスタムフォントは制限されますが、基本入力は問題なく行えます)。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準【利用をおすすめできる人】
- 友達とのLINEやSNSの投稿で、可愛い顔文字・最新の流行語・推し活デコレーションを最優先で楽しみたい人
- 個人所有のプライベート端末であり、機密文書や重大なプライバシー情報をキーボード入力しない人
- 設定を見直し、必要に応じてクラウド連携のオン/オフを自分でコントロールできる人
【利用を慎重にすべき人・おすすめできない人】
- 企業の業務情報、顧客の個人情報、社外秘の企画書などを入力するビジネス端末・社用スマホ
- 親会社の国籍や地政学的リスクに対して強い不安や抵抗感を持つ人
- 誤操作による機密漏洩リスクを100%排除したいセキュリティ最優先のユーザー
万が一、リスクを避けて別のアプリへ乗り換える場合は、セキュリティ水準が極めて高く実績のある「Gboard(Google純正)」や、完全国内開発で法人採用実績も豊富な有料キーボード「ATOK Passport」、またはOS標準搭載の純正キーボードへの回帰が有力な選択肢となります。
【しめじ アプリ 危険 性】に関するよくある質問(FAQ)
Q1:フルアクセスを許可しないとSimejiは全く使えないのですか?
A1:いいえ、基本機能は利用可能です。フルアクセスをオフにしても文字入力やローカル辞書の変換は問題なく行えます。ただし、クラウド超変換による最新流行語の取得やキータッチ音、一部のきせかえアニメーション機能などが制限されます。
Q2:Simejiを使っているとクレジットカード番号や銀行の暗証番号が盗まれますか?
A2:盗まれる可能性は極めて低いです。iOSやAndroidのOS側の安全仕様により、パスワードやクレジットカード情報の入力画面ではSimejiが無効化され、OS標準の保護キーボードへ自動的に切り替わるため、Simeji側に入力データが渡りません。
Q3:過去に情報送信騒動があったのに、なぜ今もアプリストアで配信されているのですか?
A3:2013年の問題発覚後、バイドゥ社が暗号化通信の導入やプライバシーポリシーの改訂、プログラム修正を迅速に行い、AppleやGoogleの定める厳格なセキュリティ審査基準と規約をクリアし続けているためです。悪質な不正アプリであれば即座にストアからBAN(削除)されます。
Q4:会社のスマホ(業務用端末)にSimejiをインストールしても問題ないですか?
A4:業務端末へのインストールはおすすめできません。多くの企業や官公庁のセキュリティポリシーでも、クラウド変換型サードパーティ製キーボードの利用は情報漏洩対策として禁止されています。業務連絡や顧客情報を取り扱う端末にはOS純正キーボードや法人向けATOKの利用を推奨します。
Simejiアプリを巡る「危険性」の議論は、2013年の過去の騒動と、親会社が中国企業であるという地政学的背景から生まれた不安が大きく影響しています。しかし、2026年現在のセキュリティ環境、OS側の防護機能、暗号化通信の徹底ぶりを客観的に評価する限り、プライベート端末における一般的な文字入力において致命的な情報流出が発生するリスクは極めて低いと言えます。
どのようなWebサービスや無料アプリであっても、「便利さと引き換えにどのレベルのデータを預けるか」というトレードオフが存在します。過度なネットの風評に怯えることなく、設定内容を把握した上で、プライベートのコミュニケーションツールとして賢く使いこなす姿勢が大切です。